Ihr CISO On-Demand
Cyber-Governance und Risikomanagement ohne die Kosten eines internen CISO


Ihr CISO On-Demand
Cyber-Governance und Risikomanagement ohne die Kosten eines internen CISO
Mit dem vCISO-Service von ISGroup vereinfachen Sie das Management der Informationssicherheit Ihrer Organisation.
Unser Virtual Chief Information Security Officer (vCISO) bietet Ihnen strategische und taktische Führung auf höchstem Niveau und gewährleistet proaktiven Schutz, regulatorische Compliance und die Beseitigung von Cyber-Risiken.
Schützt Informationen durch ein Sicherheitsmanagementsystem
Stärkt die Resilienz und Sicherheit digitaler Infrastrukturen
Schützt Grundrechte und Privatsphäre
Der virtuelle CISO von ISGroup ist ein Cybersecurity-Experte mit fundierter Qualifikation, der das gleiche Niveau an Fachkompetenz und Führung wie ein interner CISO bietet.
Sie erhalten einen dedizierten Experten, der Schwachstellen überwacht, identifiziert und behebt und Ihre digitale Sicherheit kontinuierlich stärkt, ohne Ihre internen Ressourcen zu belasten.
Mit dem vCISO-Service von ISGroup sichern Sie Ihr Unternehmen nachhaltig gegen Cyber-Bedrohungen ab.
Spezialisierte Experten
Zugang zu einem Team hochqualifizierter und spezialisierter Cybersecurity-Experten, die Ihnen vollständig zur Verfügung stehen.
Strategischer Ansatz
Entwicklung einer maßgeschneiderten Sicherheitsstrategie auf Basis detaillierter Analysen und branchenüblicher Frameworks.
Kontinuierliche Updates
Laufende Überwachung neuer Bedrohungen und regulatorischer Entwicklungen mit kontinuierlichen Updates, damit Ihre Organisation stets geschützt bleibt.
Unser vCISO-Service ist darauf ausgelegt, Ihrer Organisation umfassenden und proaktiven Schutz zu bieten.
Dank eines strukturierten Ansatzes auf Basis von Best Practices der Branche stellen wir sicher, dass jeder Aspekt Ihrer Informationssicherheit sorgfältig bewertet und kontinuierlich verbessert wird.
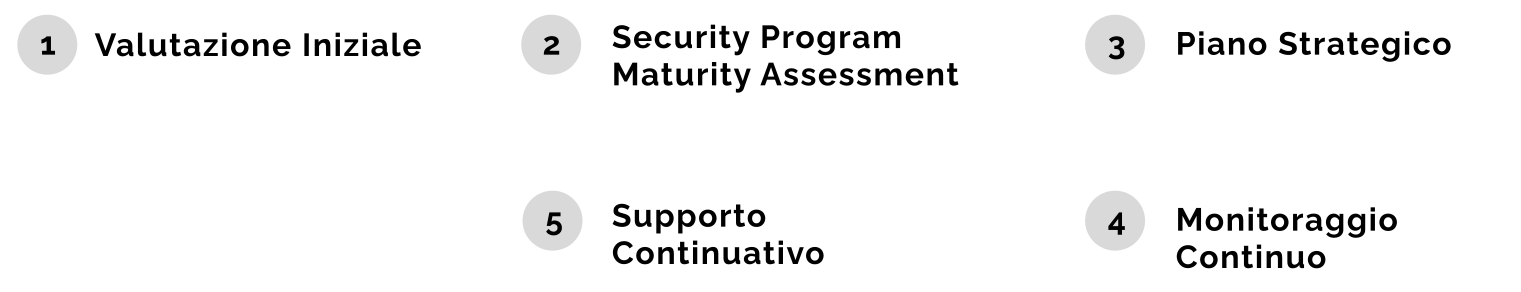
Initiale Bewertung
Ziel ist es, Schwachstellenbereiche zu identifizieren und die aktuelle Cybersecurity-Lage zu verstehen.
Der Prozess beginnt mit einer eingehenden Analyse des Ist-Zustands der Cyber Security Ihrer Organisation.
Dieser Schritt umfasst die Bewertung bestehender Infrastrukturen, Sicherheitsrichtlinien, operativer Praktiken und des Sensibilisierungsgrads der Mitarbeitenden.
Security Program Maturity Assessment
Dies ermöglicht es uns, verbesserungsbedürftige Bereiche zu identifizieren und einen Referenzpunkt für den künftigen Fortschritt festzulegen.
Wir verwenden das NIST-Framework, um die Reife Ihres Sicherheitsprogramms zu bewerten.
Diese rigorose und standardisierte Bewertung misst die Wirksamkeit Ihrer aktuellen Sicherheitspraktiken und bestimmt, wie weit Ihre Sicherheitskontrollen im Vergleich zu Branchenstandards entwickelt sind.
Strategischer Plan
Jede Maßnahme wird mit klaren Zielen, definierten Fristen und den erforderlichen Ressourcen für die Umsetzung detailliert beschrieben.
Wir entwickeln einen maßgeschneiderten strategischen Plan auf Basis der Ergebnisse des Security Program Maturity Assessment.
Dieser Plan umfasst spezifische und priorisierte Korrekturmaßnahmen, die darauf ausgerichtet sind, identifizierte Lücken zu schließen und Ihre Sicherheitslage insgesamt zu verbessern.
Kontinuierliches Monitoring
Dieses kontinuierliche Monitoring ermöglicht es, Strategien schnell an neue Bedrohungen anzupassen und sicherzustellen, dass Ihre Informationssicherheit robust und aktuell bleibt.
Informationssicherheit ist ein sich ständig weiterentwickelndes Feld.
Deshalb führt unser vCISO regelmäßige Überprüfungen des strategischen Plans und der Fortschritte bei der Erreichung der festgelegten Ziele durch.
Kontinuierliche Unterstützung
Dieser proaktive Ansatz stellt sicher, dass Ihr Unternehmen dauerhaft ein hohes Informationssicherheitsniveau aufrechthält.
Wir bieten kontinuierliche Beratung und Unterstützung, damit sich Ihre Organisation an neue Bedrohungen und sich verändernde Vorschriften anpassen kann.
Unsere Unterstützung umfasst regelmäßige Updates, Mitarbeiterschulungen, Überprüfung der Sicherheitsrichtlinien sowie Hilfe bei der Einführung neuer Technologien und Praktiken.
Der virtuelle CISO (vCISO) ist ein externer Verantwortlicher für Informationssicherheit, der die Organisation dabei unterstützt, fundierte Entscheidungen zu Prioritäten, Kontrollen und Investitionen zu treffen und eine wirksame Cybersecurity Governance aufzubauen.
Er arbeitet flexibel und kontinuierlich (auch remote) und bringt Senior-Expertise eines externen CISO ein, indem er IT und Unternehmensleitung bei strategischen und operativen Entscheidungen begleitet.
Es ist die richtige Wahl, wenn Sicherheit zu einem kontinuierlichen Prozess werden muss (nicht zu einer projektbezogenen Aktivität) und eine Führung gefragt ist, die Prioritäten, Rollen und Entscheidungen gemeinsam mit IT und Unternehmensleitung koordiniert.
Mit dem vCISO-Service von ISGroup haben Sie einen klaren Ansprechpartner, der Entscheidungen, Prioritäten und Kontrollen koordiniert und Methodik und Kontinuität in das Sicherheitsmanagement bringt.
Ohne eine klare Steuerung neigt Sicherheit dazu, reaktiv zu werden: Man greift erst ein, wenn etwas passiert, anstatt vorbeugend zu handeln. Das erhöht die Exposition gegenüber Vorfällen, Betriebsunterbrechungen und Compliance-Problemen.
Sich auf einen Virtual CISO von ISGroup zu verlassen bedeutet, diese Risiken zu verhindern, bevor sie zu Vorfällen werden, und so operative Kontinuität, Reputation und Unternehmensergebnisse zu schützen.
Der vCISO-Service von ISGroup integriert Strategie, Compliance und operatives Management in einem einzigen strukturierten Pfad. Durch einen methodischen Ansatz auf Basis anerkannter Frameworks (wie NIST) analysieren wir den Reifegrad der Sicherheit, definieren eine konkrete Roadmap und überwachen die Ergebnisse über die Zeit. Unser zertifiziertes Team begleitet Unternehmensleitung und IT mit fundierter Erfahrung und gewährleistet kontinuierliche Unterstützung sowie Entscheidungen auf Basis realer Risikoprioritäten.
Unser vCISO-Service bietet einen integrierten und proaktiven Ansatz für das Informationssicherheitsmanagement und stellt sicher, dass Ihre Organisation den Bedrohungen immer einen Schritt voraus ist.
Sicherheit bewerten und verbessern
Unser vCISO analysiert detailliert den aktuellen Stand Ihrer Informationssicherheit, identifiziert Schwachstellen und Schwachpunkte. Anschließend entwickelt und implementiert er gezielte Pläne zur kontinuierlichen Verbesserung Ihrer Abwehr gegen Cyber-Bedrohungen.
Strategie und Governance
Mithilfe anerkannter Frameworks wie NIST entwickelt der vCISO wirksame und maßgeschneiderte Sicherheitsstrategien für Ihre Organisation. Diese Strategien stellen sicher, dass die Sicherheitsrichtlinien mit den Best Practices der Branche und den spezifischen Anforderungen Ihres Unternehmens übereinstimmen.
Kontinuierliche Unterstützung
Der vCISO bietet kontinuierliche Beratung und laufendes Monitoring, sodass sich Ihre Organisation schnell an neue Bedrohungen und sich verändernde Vorschriften anpassen kann. Diese fortlaufende Unterstützung stellt sicher, dass Ihre Informationssicherheit stets aktuell und reaktionsfähig ist.
Koordination mit der Unternehmensleitung
In enger Zusammenarbeit mit der Führungsebene richtet der vCISO die Sicherheitsstrategien an den Unternehmenszielen aus und stellt sicher, dass Informationssicherheit Wachstum und Erfolg Ihrer Organisation unterstützt und fördert. Diese Funktion bringt fortgeschrittene Fachkenntnisse und umfassende Erfahrung in der Cybersecurity ein und hilft Ihrem Unternehmen, hohe Sicherheitsstandards zu erreichen und dauerhaft aufrechtzuerhalten.
Wenn Ihre Organisation noch unentschieden ist, ob sie einen vCISO engagieren soll, sollten Sie die Risiken sorgfältig abwägen, die mit dem Verzicht auf diese Funktion verbunden sind.
Erfahrung und Kompetenz
vCISOs sind Cybersecurity-Experten mit umfangreicher Erfahrung in verschiedenen Branchen. Sie bringen spezialisiertes Wissen mit, um Schwachstellen zu identifizieren und wirksame Sicherheitsstrategien zu entwickeln.
Kosteneffizienz
Im Vergleich zur Einstellung eines Vollzeit-CISO bietet der vCISO eine wirtschaftlichere Lösung, die auf Teilzeit- oder Vertragsbasis in Anspruch genommen werden kann.
Flexibilität und Skalierbarkeit
Der vCISO bietet die Flexibilität, Cybersecurity-Ressourcen an die sich verändernden Anforderungen der Organisation anzupassen, und ermöglicht die Bearbeitung spezifischer komplexer Projekte.
Objektive Perspektive
Als externer Akteur bietet der vCISO eine unvoreingenommene Sicht auf die Sicherheitspraktiken und liefert neutrale Empfehlungen zur Verbesserung der Gesamtsicherheitslage.
Konzentration auf Kernkompetenzen
Organisationen können sich auf ihre Kernkompetenzen konzentrieren, während sie von den spezialisierten Fähigkeiten des vCISO bei der Bewältigung sicherheitsbezogener Herausforderungen profitieren.
Zugang zu Netzwerken und Ressourcen
Der vCISO verfügt über ein starkes Netzwerk in der Cybersecurity-Branche und ermöglicht der Organisation den Zugang zu zusätzlichen Ressourcen im Bereich Informationssicherheit.
Zusammenfassend hilft der vCISO dabei, die Informationssicherheit zu verbessern, Risiken zu eliminieren und der Organisation zu ermöglichen, sich in aller Ruhe auf ihre Hauptziele zu konzentrieren. Dazu dient einer flexiblen, funktionalen und zugänglichen Lösung.
Der virtuelle CISO (vCISO) spielt eine zentrale Rolle bei der Anpassung an die wichtigsten Vorschriften und Standards der Cybersecurity Compliance. Er beschränkt sich nicht auf das operative Management, sondern strukturiert Prozesse, Verantwortlichkeiten und Kontrollen, die mit den regulatorischen Anforderungen übereinstimmen.
Der vCISO-Service von ISGroup integriert regulatorische Compliance und Unternehmensstrategie und wandelt regulatorische Verpflichtungen in einen strukturierten kontinuierlichen Verbesserungspfad um.
vCISO von ISGroup: Zuverlässigkeit, Erfahrung und Führungsstärke zu Ihrer Verfügung, um jeden Aspekt Ihres Unternehmens vor digitalen Bedrohungen zu schützen.
Der Virtual Chief Information Security Officer (vCISO) ist nicht nur eine vorteilhafte Option, sondern wird für Organisationen im heutigen (chaotischen) Cybersecurity-Umfeld essentiell.
Seine Präsenz gewährleistet eine fachkundige und spezialisierte Führung beim Schutz von Unternehmensdaten und -systemen, ohne die finanziellen Belastungen eines Vollzeit-CISO. Die Flexibilität und Anpassungsfähigkeit des vCISO ermöglichen es Unternehmen, die sich ständig verändernden Herausforderungen der Cybersecurity effektiv zu bewältigen, während seine Objektivität eine klare und unvoreingenommene Sicht auf die Sicherheitspraktiken bietet.
In einem Umfeld, in dem Cyber-Bedrohungen sich ständig weiterentwickeln, wird die Investition in einen vCISO entscheidend, um die Sicherheit und Kontinuität des Geschäftsbetriebs zu gewährleisten und damit Reputation und langfristigen Erfolg der Organisation zu schützen.
Ein Virtual CISO, kurz vCISO, ist eine externe Funktion, die Unternehmensleitung und IT bei der Steuerung der Informationssicherheit unterstützt. Der Service begleitet Risikobewertung, Prioritätensetzung und Koordination des Sicherheitsprogramms. Er ersetzt das IT-Team nicht und übernimmt keine technischen Spezialaufgaben, die getrennt bleiben.
Ein vCISO ersetzt das IT-Team nicht: Er unterstützt Unternehmensleitung und technische Verantwortliche dabei, Prioritäten, Verantwortlichkeiten und einen Verbesserungspfad festzulegen. Gegenüber einem internen CISO unterscheidet sich das Leistungsmodell; der Umfang wird vertraglich definiert. Technische Spezialaufgaben bleiben getrennt und werden den vorgesehenen Verantwortlichen zugewiesen.
Vor Beginn werden Ziele, Umfang, Häufigkeit der Unterstützung, Verantwortlichkeiten und erwartete Ergebnisse vereinbart. Auf dieser Grundlage wird eine Roadmap erstellt und ihr Fortschritt über die Zeit gesteuert. Das Angebot beschreibt außerdem, welche Tätigkeiten zum vCISO-Service gehören und welche separate technische Spezialleistungen erfordern.
Der Virtual-CISO-Service eignet sich für ein KMU, wenn eine kontinuierliche Führung zur Koordination von Unternehmensleitung und IT, zur Prioritätensetzung und zur Steuerung eines Verbesserungspfads benötigt wird. Die Bewertung erfolgt im Erstgespräch.
Virtual CISO ist ein laufender Governance-Service: ISGroup begleitet Unternehmensleitung und IT, erstellt eine Roadmap und steuert deren Fortschritt. Die Gebühr richtet sich nach der Häufigkeit der Unterstützung und dem Koordinationsaufwand; Assessments und technische Spezialleistungen bleiben getrennte Services.
Ein vCISO-Auftrag begleitet die Umsetzung der Sicherheits-Roadmap über einen längeren Zeitraum. In der Anfangsphase werden Prioritäten und Verantwortlichkeiten gestartet; anschließend wird der Fortschritt mit der vorgesehenen Unterstützungsfrequenz gesteuert.
Technische Maßnahmen bei Vorfällen und Sicherheitsverletzungen, wie Forensik, Eindämmung und Remediation, sind vom vCISO-Service getrennte Spezialaufgaben. Ob und wie der vCISO am Incident Management beteiligt ist, wird im Vertragsumfang zusammen mit den Verantwortlichkeiten von Unternehmensleitung, IT und technischen Dienstleistern festgelegt.
Gestalten Sie aus Ihren Sicherheitsprioritäten eine passgenaue Offerte