Ostorlab Mobile Application Security Scan
Statische, dynamische und Backend-Analyse für iOS- und Android-Apps


Statische, dynamische und Backend-Analyse für iOS- und Android-Apps
Führen Sie einen automatisierten Scan Ihrer mobilen iOS- oder Android-Anwendung in kürzester Zeit und zu günstigen Kosten durch. Sie erhalten einen detaillierten Bericht mit den gefundenen Schwachstellen und Empfehlungen zu deren Behebung. Klicken Sie auf den Button unten, um die Bestellung aufzugeben.
Die Anwendung wird dekompiliert, um Schwachstellen aufzudecken
Die Anwendung wird ausgeführt, um Sicherheitsrisiken zu identifizieren
Die Sicherheit der APIs der Anwendung wird überprüft
Genutzt von mehr als 1.000 Entwicklern, Sicherheits- und Datenschutzexperten.
Ostorlab Mobile Application Security Scan führt automatisierte und fortschrittliche Scans durch, um mobile Anwendungen und deren Nutzer zu schützen.
In den Analysen werden alle wichtigen Sicherheitsstandards (OWASP Top 10, CERT Android Secure Coding, JSSec Secure Coding) und Compliance-Anforderungen (PSD2, PCI, HIPAA, FedRAMP, GDPR, NERC) berücksichtigt und angewendet.
Die Ergebnisse werden reproduzierbar mit detaillierten Beschreibungen aus der stets aktuellen Datenbank für mobile Schwachstellen von Ostorlab dargestellt.
Native Unterstützung für Android und iOS sowie für weitere 12 Multi-Plattform-Frameworks wie Cordova, React Native, Flutter und Xamarin.
Unterstützt durch die größte Datenbank für mobile Abhängigkeiten, Static Taint Engine, Dynamic Analysis und Behavioral Fuzzing bietet Ostorlab die fortschrittlichsten Mobile Scanning-Fähigkeiten.
Dies ermöglicht eine höhere Abdeckung, eliminiert False Positives und bietet eine erweiterte Erkennung
Die statische Engine führt eine eingehende Analyse der Anwendung durch, um eine vollständige Abdeckung der Angriffsoberfläche zu gewährleisten.
Der Scan untersucht die Verwendung unsicherer oder gefährlicher Methoden und erkennt Schutzmechanismen mit schwachen Sicherheitsschlüsseln.
Die statische Analyse deckt ein breites Spektrum an Technologien ab, darunter Dalvik Bytecode, Xamarin CIL und plattformübergreifende Javascript-Frameworks.
Die dynamische Analyse ermöglicht es der Anwendung, Systeminteraktionen, Dateisystemzugriffe, Netzwerk- und API-Nutzung zu überwachen.
Die Analyse erkennt riskantes Verhalten, wie die unsichere Nutzung der Kryptografie-API, schwache Autorisierungsmechanismen oder die Verwendung unsicherer Kommunikationskanäle.
Die dynamische Analyse liefert Ergebnisse mit minimalen False Positives und erkennt sowohl Datenschutz- als auch Sicherheitsprobleme.
Die Verhaltens-Engine richtet sich an die exponierte Angriffsoberfläche der Anwendung.
Sie injiziert Hunderttausende von Test-Cases, um potenzielle Schwachstellen auszulösen.
Die Engine überwacht den Fortschritt und die Auswertung jedes Test-Cases, um neue zu generieren und eine höhere Abdeckung zu erzielen.
Dieser als evolutionäres Fuzzing bekannte Prozess kann komplexere Schwachstellen aufdecken, die komplexe Eingaben erfordern.
Ostorlab-Scans sammeln Backend-Befunde, die während der dynamischen Analyse identifiziert werden.
Die Analyse führt sowohl passive Prüfungen durch, wie die Erkennung unsicherer HTTP-Header, als auch aktive Prüfungen wie SQL Injection, Template Injection, Cross-Site Scripting (XSS) ...
Die Backend-Analyse von Ostorlab konzentriert sich auf mobilspezifische Technologien wie GraphQL und REST APIs, um Backend-Schwachstellen zu identifizieren.
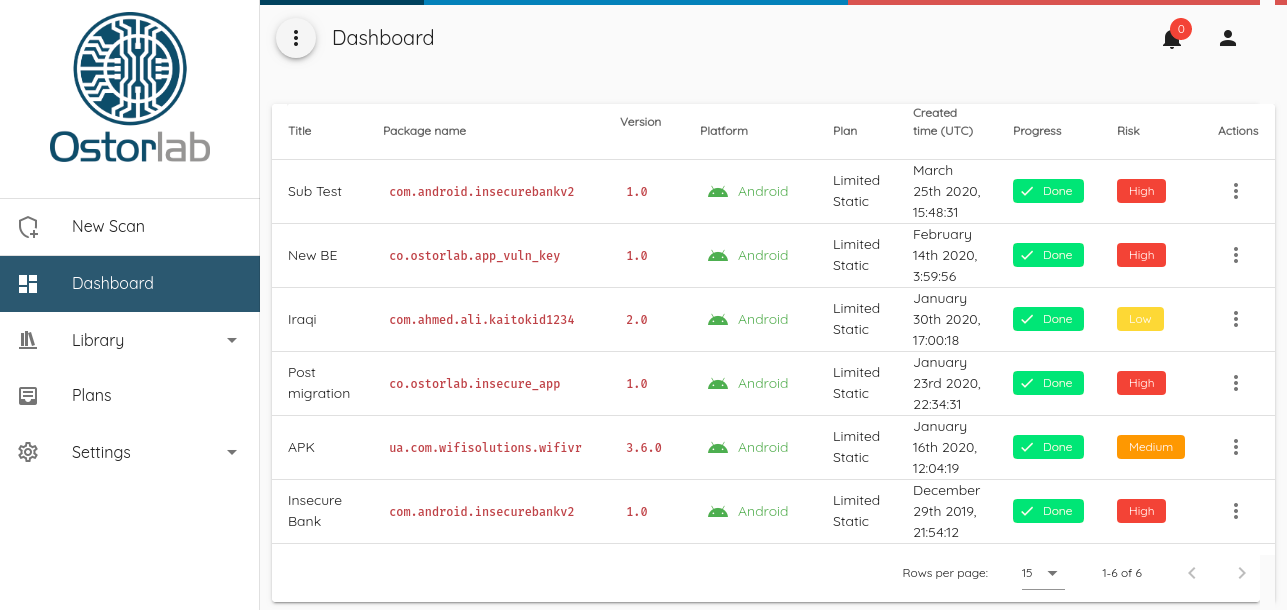
Dashboard mit der Zusammenfassung der durchgeführten Analysen
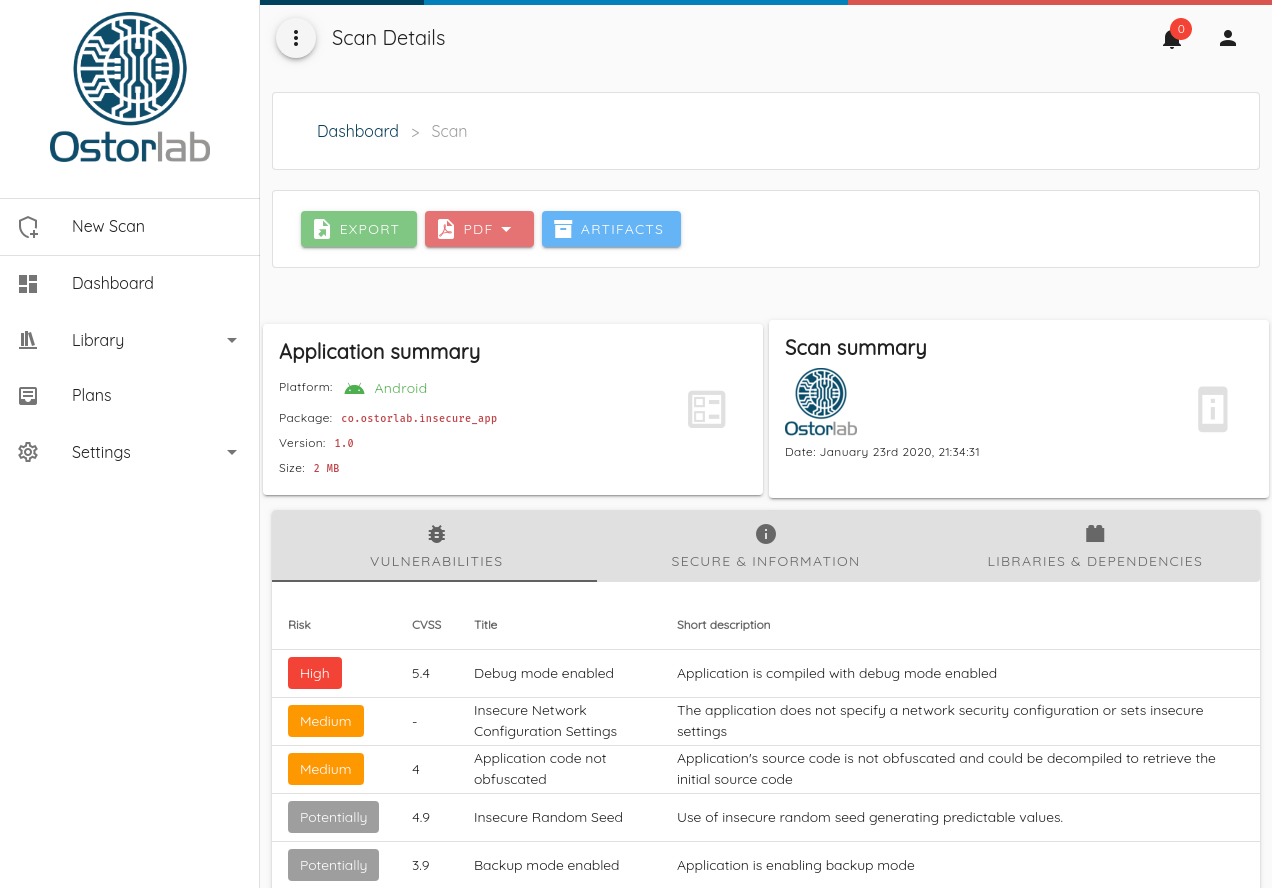
Detailansicht einer einzelnen Analyse
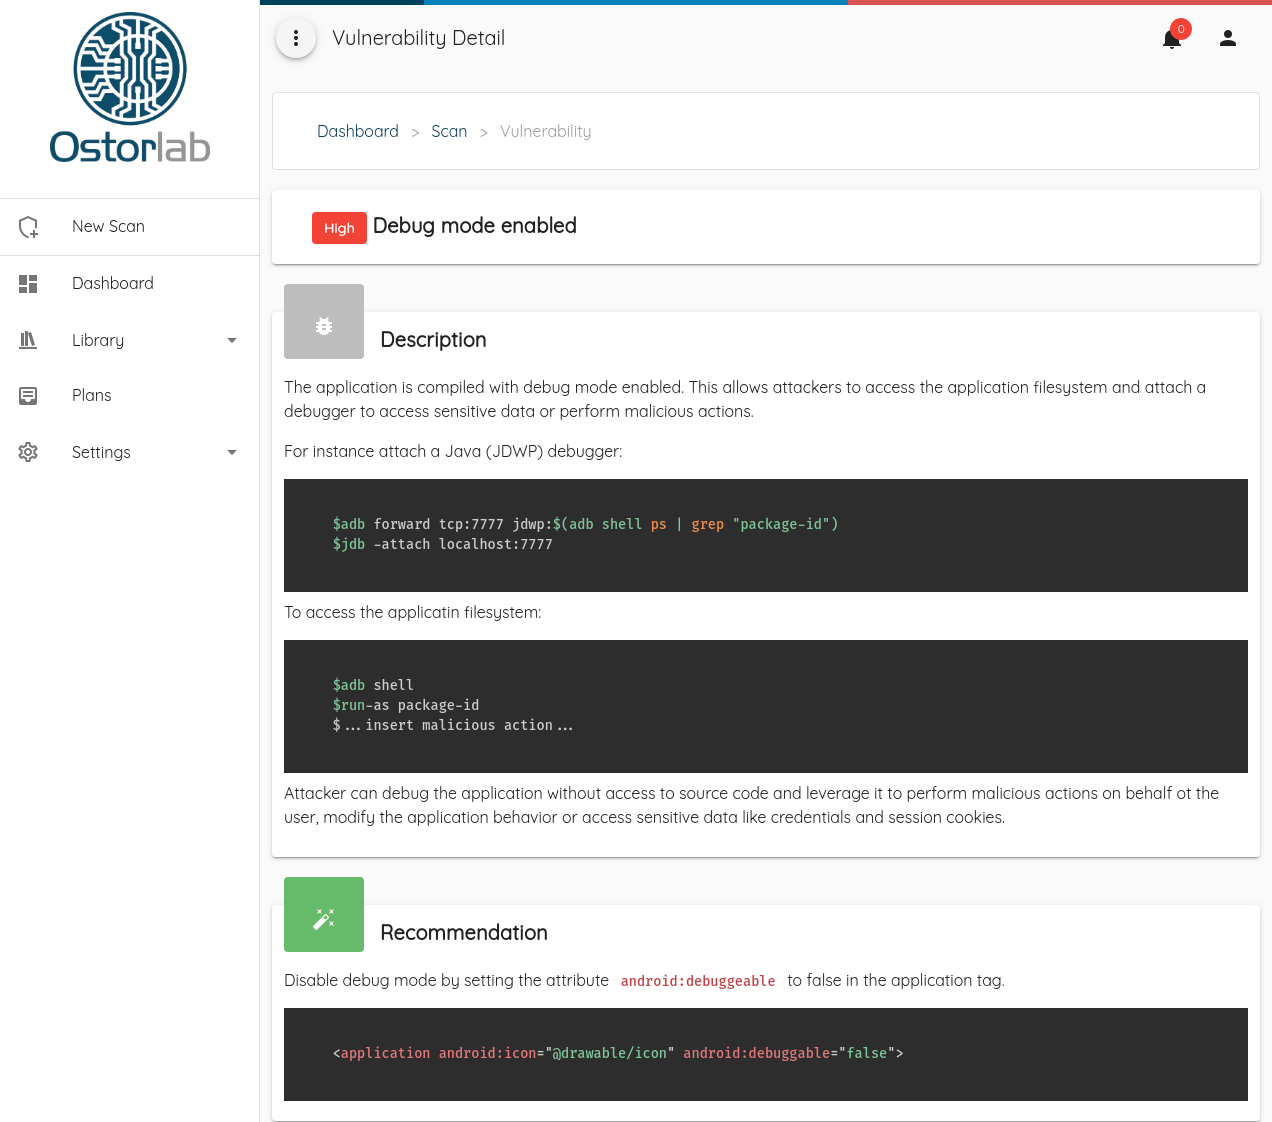
Detailansicht einer identifizierten Schwachstelle
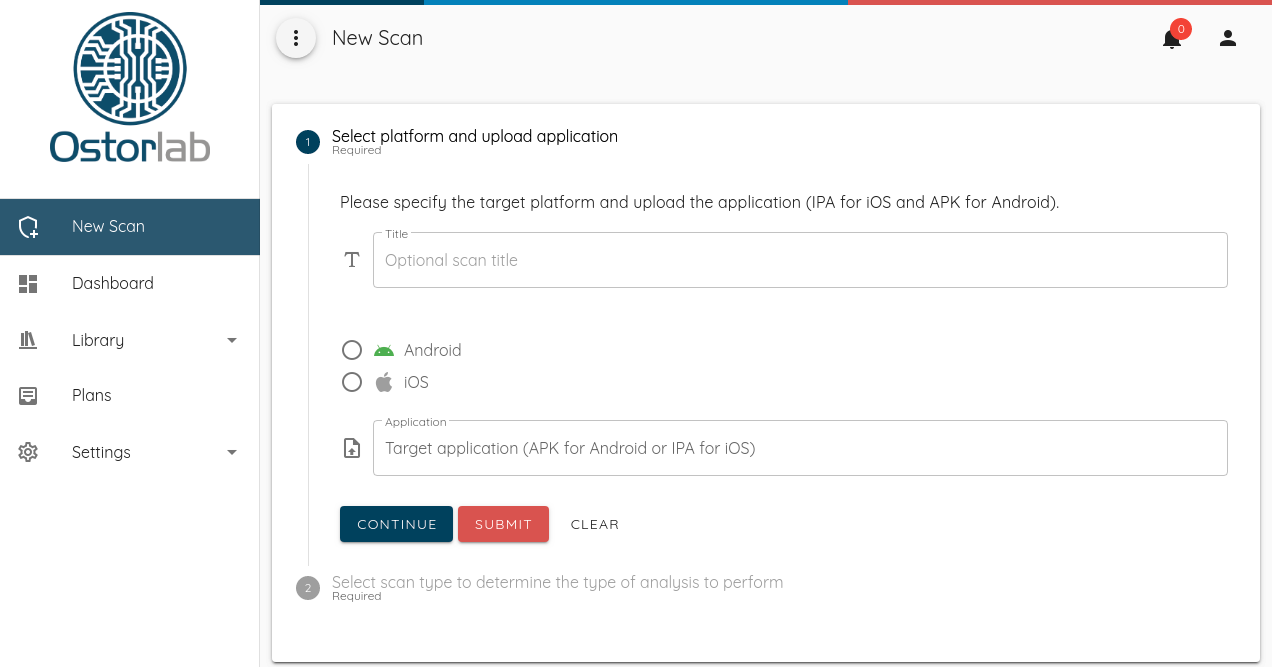
Ansicht zum Erstellen und Konfigurieren einer neuen Analyse
Ostorlab Mobile Application Security Scan ist ein automatisierter Scan für iOS- und Android-Anwendungen, der statische, dynamische, verhaltensbasierte und Backend-Analysen kombiniert. Der Service liefert Ergebnisse zu erkannten Schwachstellen und Hinweise zu deren Behebung.
Ostorlab Mobile Application Security Scan bietet native Unterstützung für Android und iOS sowie für plattformübergreifende Frameworks, darunter Cordova, React Native, Flutter und Xamarin.
Ostorlab Mobile Application Security Scan verwendet Engines, die App-Code und Komponenten, das Laufzeitverhalten, die durch Fuzzing exponierte Oberfläche und durch die dynamische Analyse erkannte Backends untersuchen.
Ostorlab Mobile Application Security Scan ersetzt keinen manuellen Penetrationstest: Es handelt sich um einen automatisierten Scan. Die Wahl zwischen Scan und manueller Aktivität hängt von Zielen, Risiko und erforderlicher Prüftiefe ab. Für manuelle Tests von iOS- und Android-Apps steht Mobile Application Security Testing zur Verfügung.
Ostorlab Mobile Application Security Scan in der Version Static + Dynamic + Backend kostet 359 Euro zuzüglich MwSt. und kann online bestellt werden.
Kontaktieren Sie uns für weitere Informationen